RisQore

Multi-Tenant-GRC-Plattform
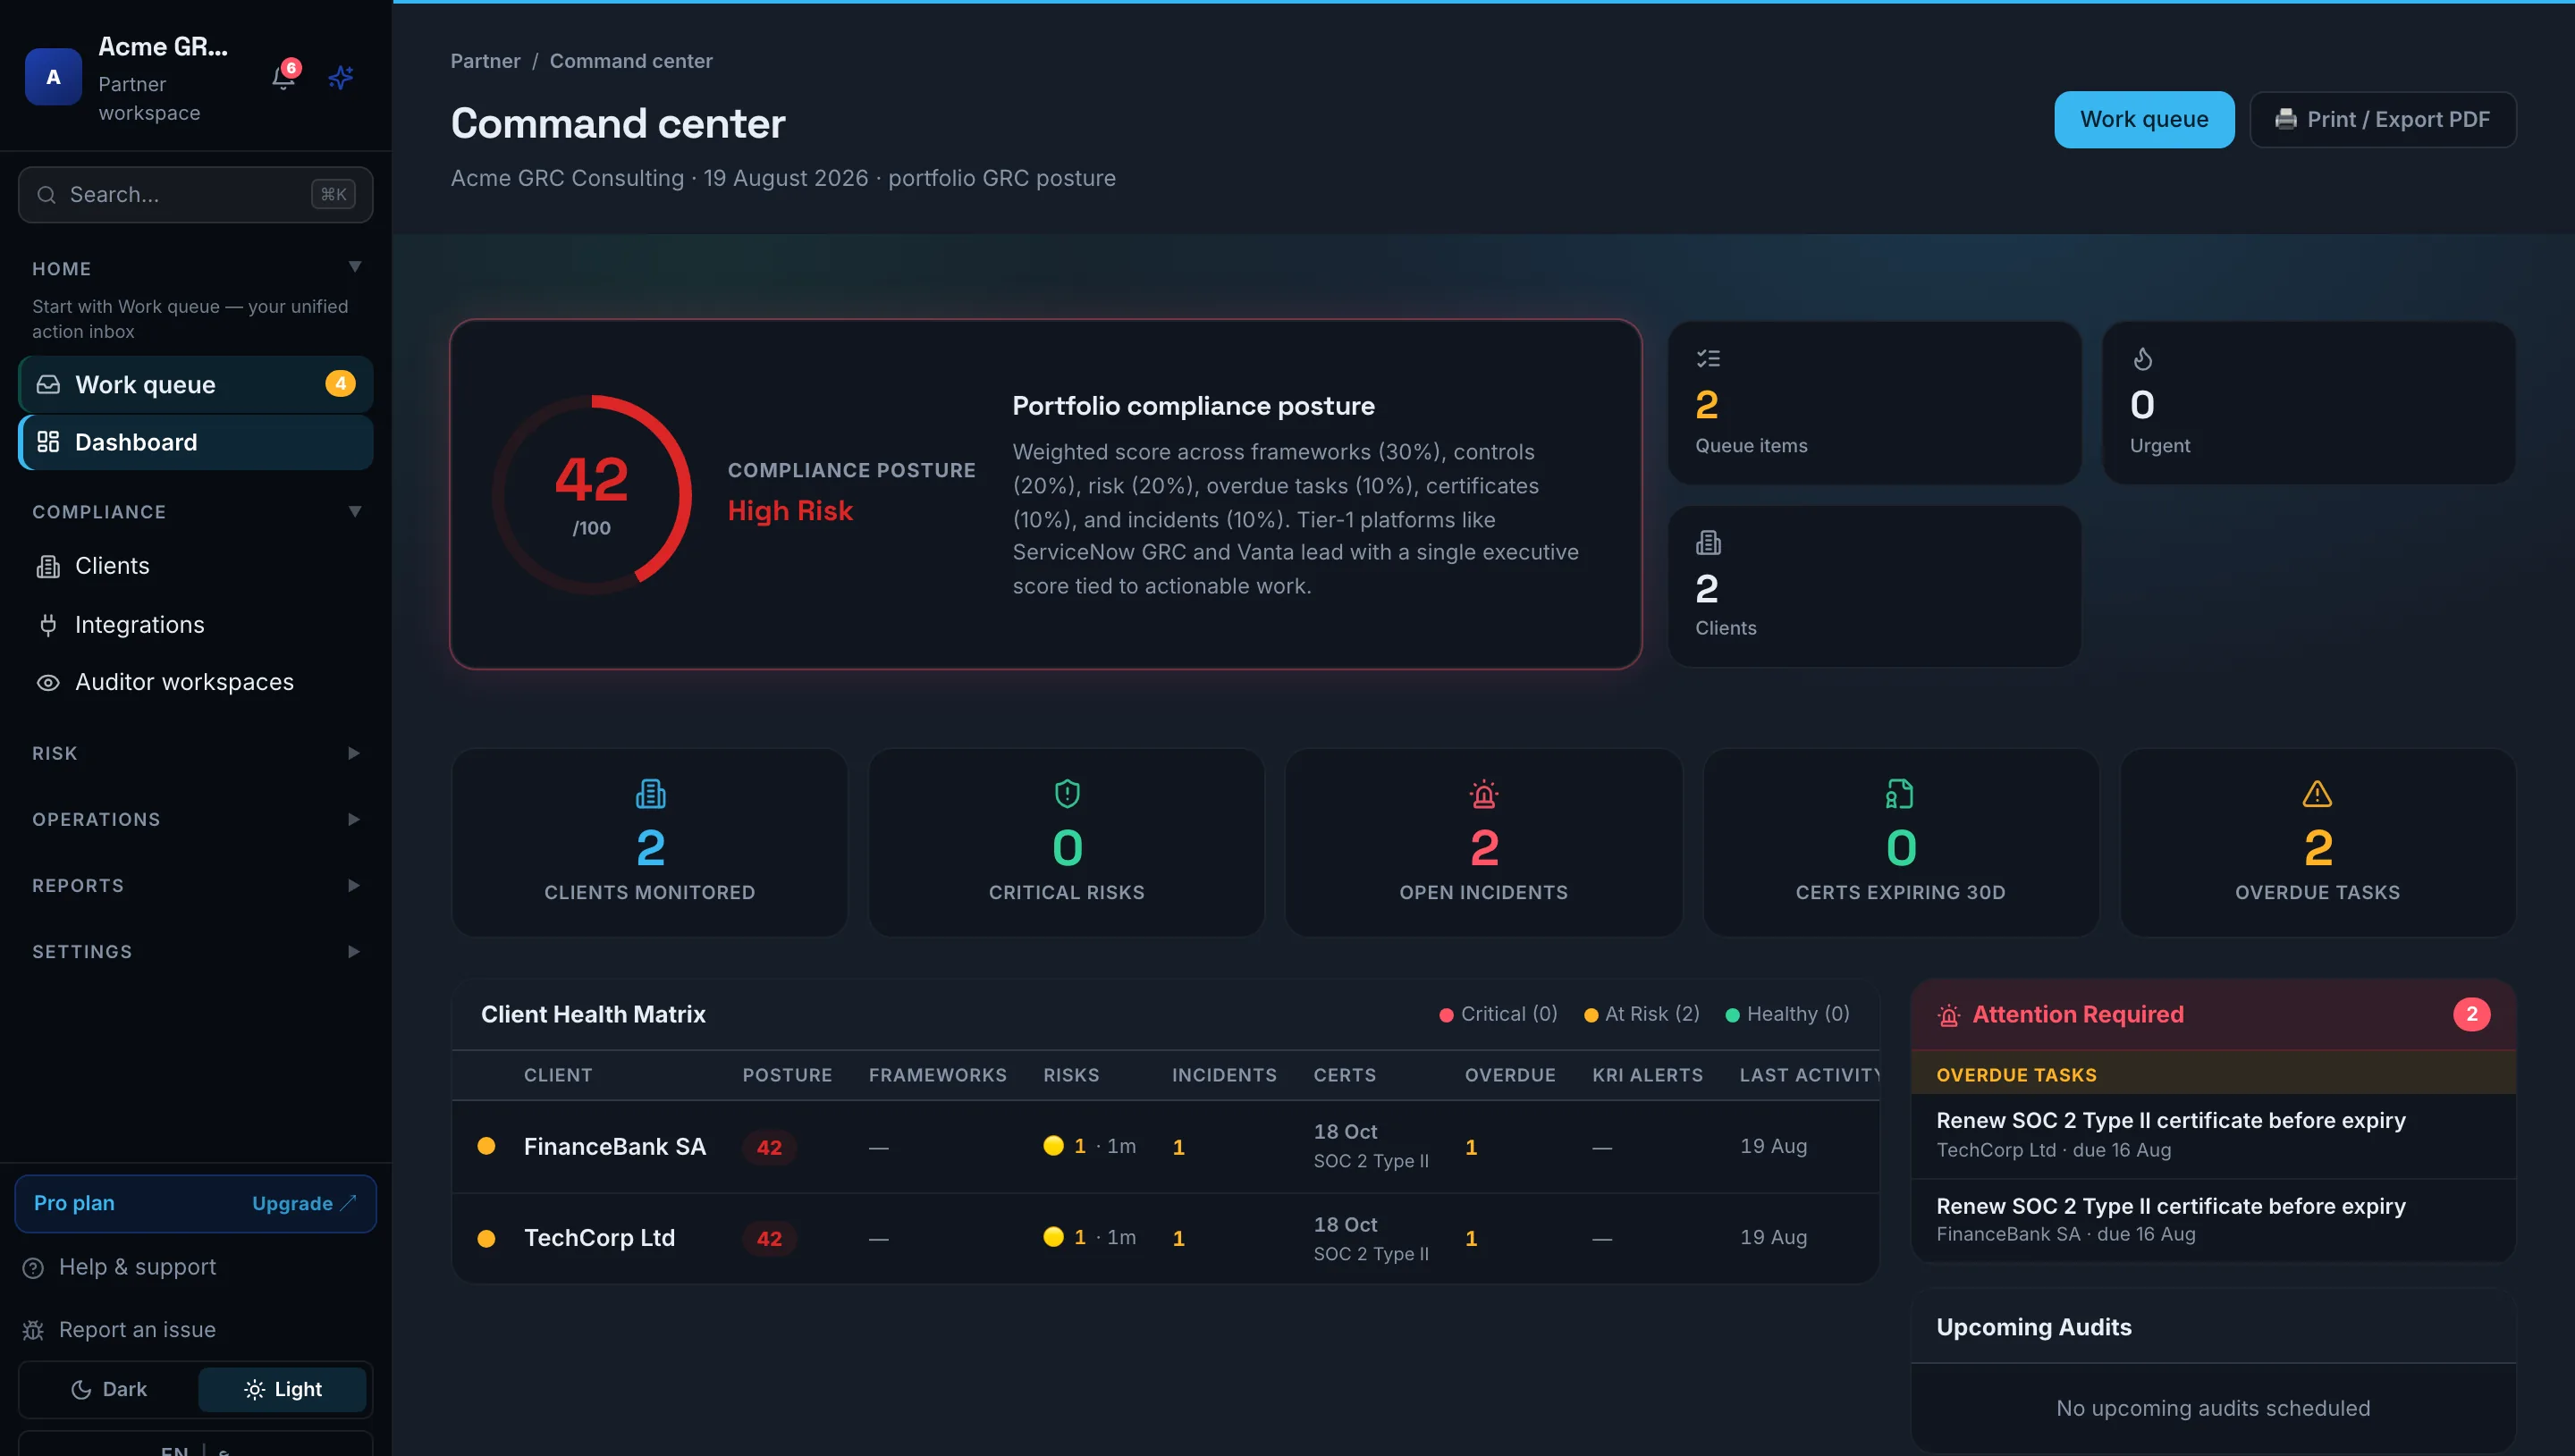
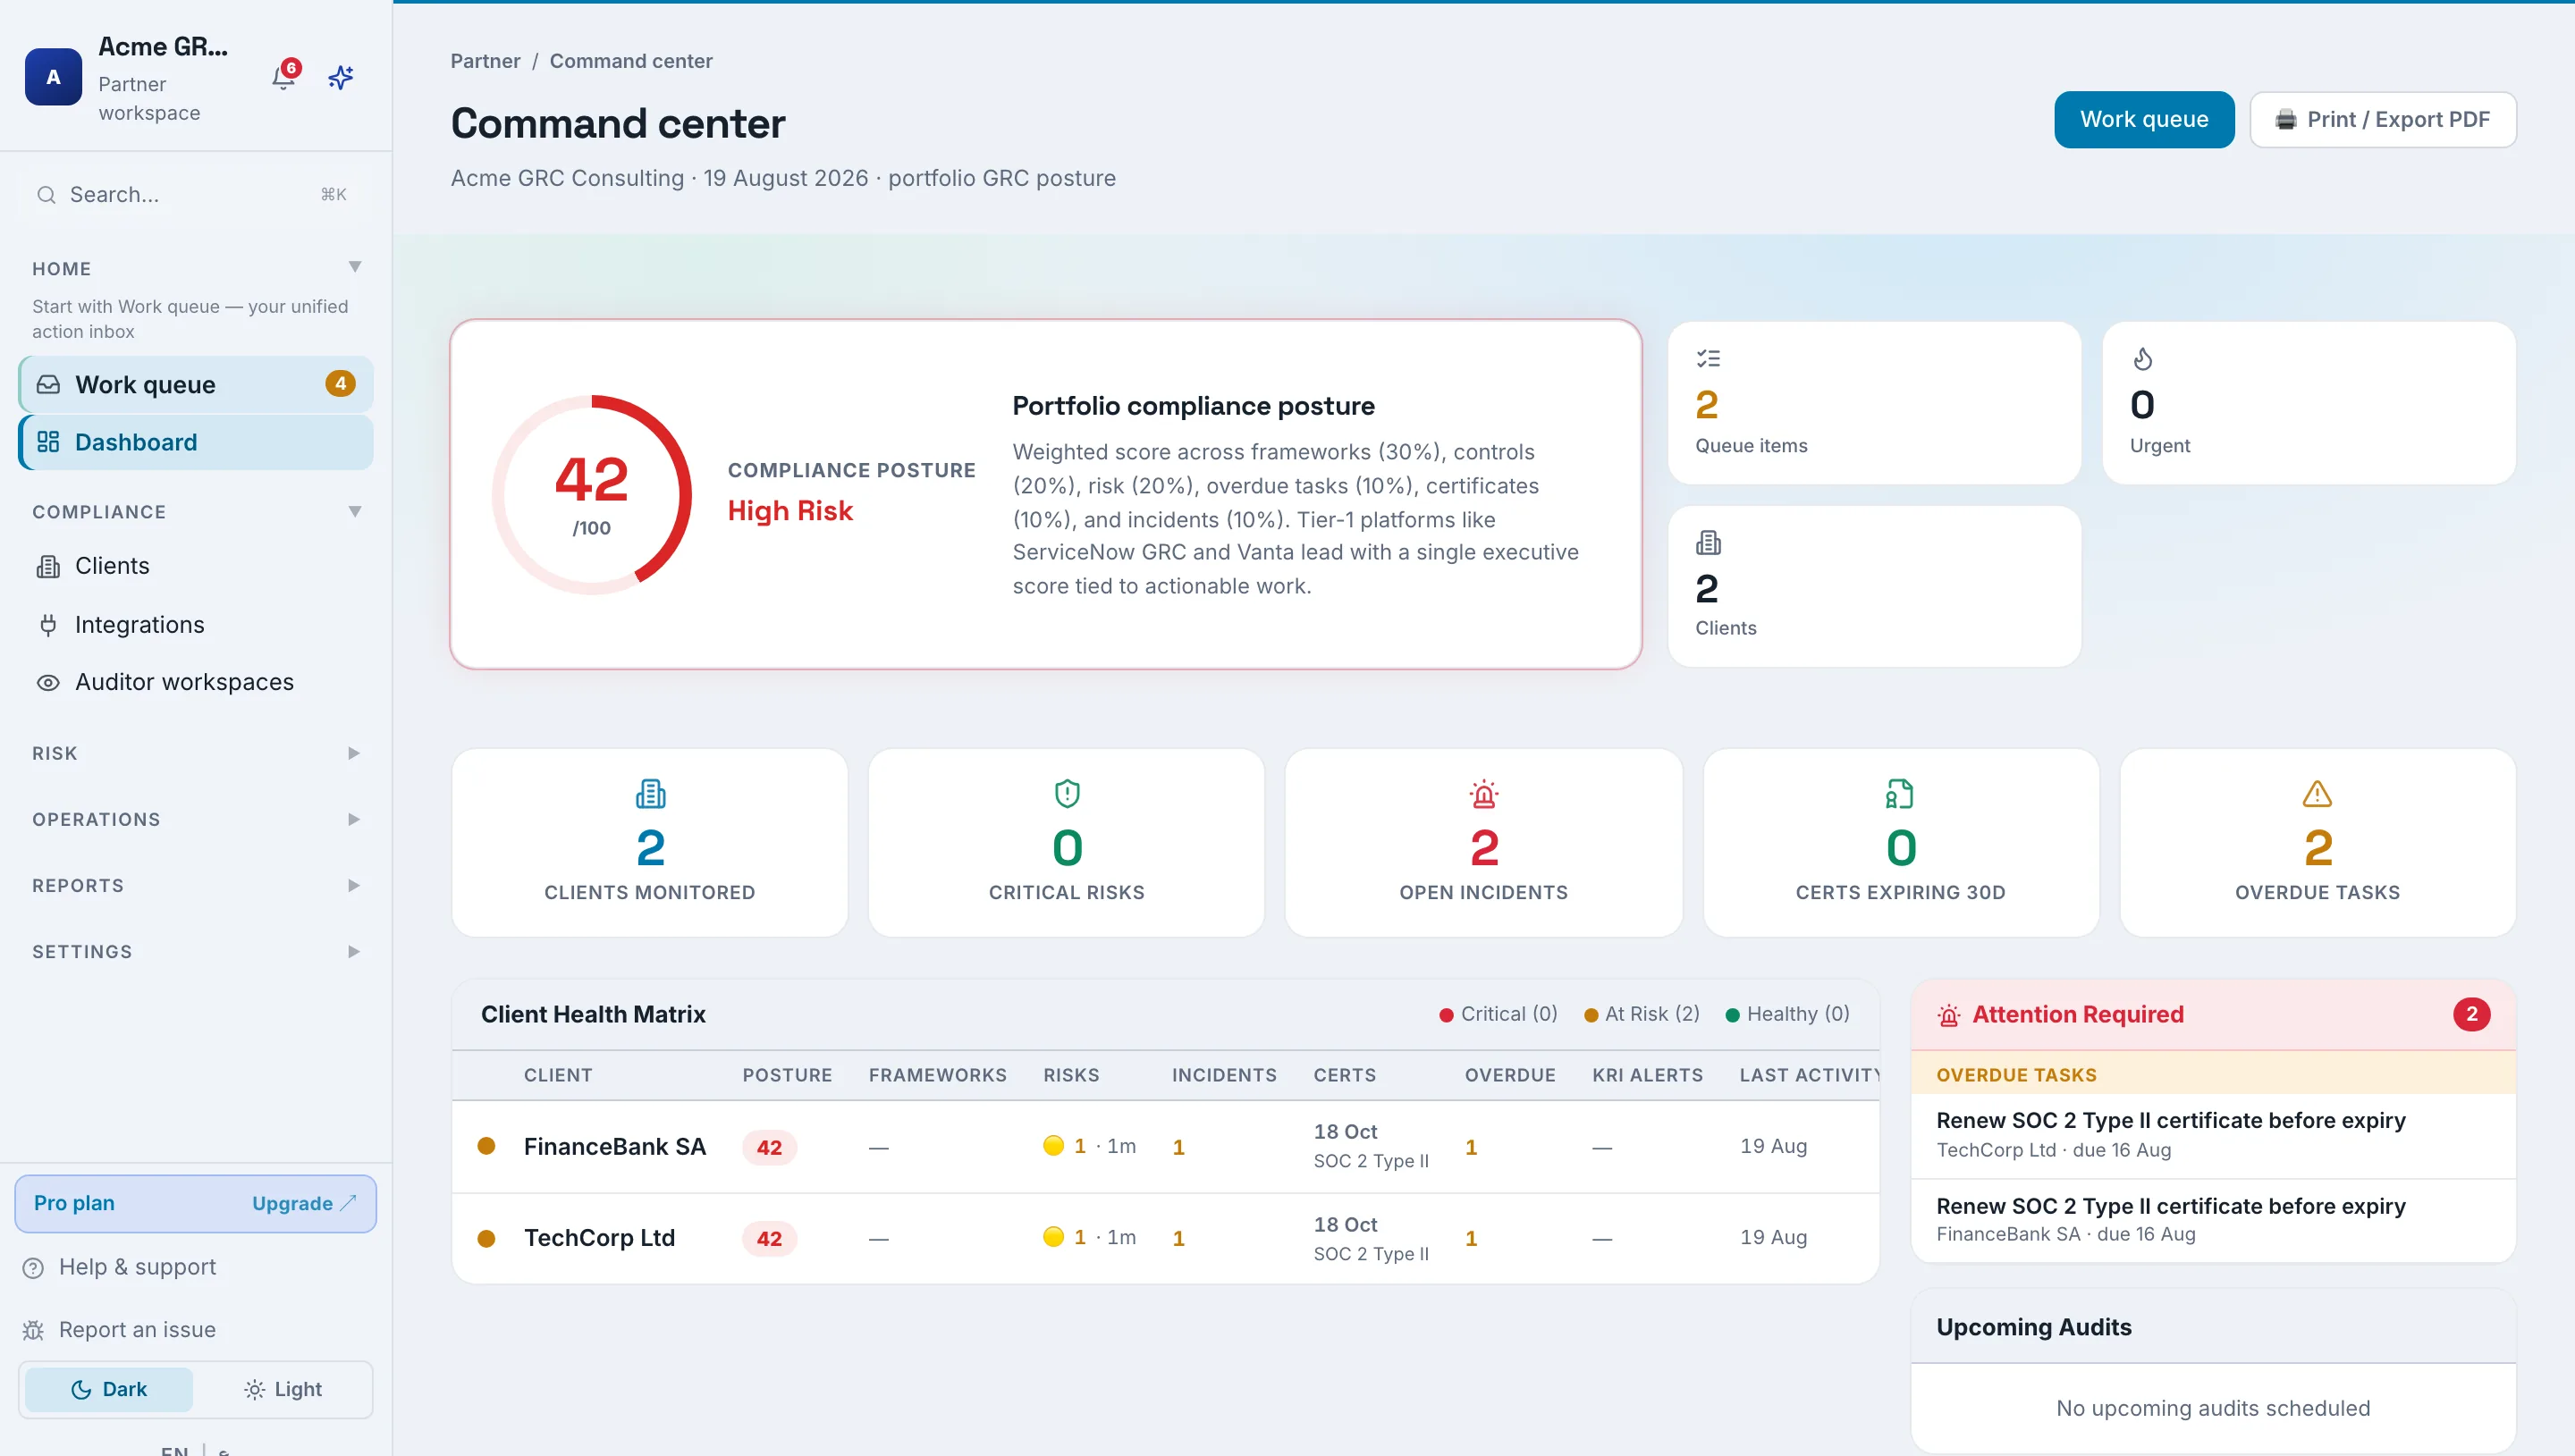
Das gesamte Mandanten-Portfolio. Ein Command Center.
RisQore ist die GRC-Plattform für Beratungen. ISO 27001, SOC 2, NIS2, DORA und 24 weitere Frameworks über alle Mandanten hinweg: Risiken, Controls, Nachweise, Audits, KI und ein White-Label-Portal. Ohne eine einzige Excel-Tabelle.
7 Tage im gewählten Paket · Kreditkarte erforderlich · Danach automatische monatliche Abrechnung, sofern Sie vorher nicht kündigen
48 im Katalog, 28 direkt aktivierbarAnwendungsseitig abgegrenzte Mandanten-WorkspacesPrimäre Hosting-Konfiguration in Deutschland dokumentiert
48 im Katalog · 28 direkt aktivierbar · unbegrenzt je Mandant · übergreifend gemappt
ISO 27001SOC 2NIS2DORAGDPRPCI DSSISO 22301ISO 9001HIPAATISAXCyber Essentials
NCA ECC-2:2024NCA CCCNCA DCCNCA CSCCNCA OTCCSAMA CSFCST CRFAramco SACS-210PDPL (KSA)UAE IA (NESA)UAE PDPLSIRA (Dubai)Dubai DESC ISRADHICSQatar NIA
Tiefe GCC- und MENA-Abdeckung
Die Frameworks, gegen die Ihre Region wirklich prüft
NCA ECC-2:2024, CCC, DCC, CSCC und OTCC, SAMA CSF, CST CRF, Aramco SACS-210, das saudische PDPL, UAE IA (NESA), UAE PDPL, SIRA, Dubai DESC ISR, ADHICS und Qatar NIA liegen als Anforderungskataloge bereit, die Sie pro Mandant aktivieren — neben ISO 27001, SOC 2, NIS2, DORA und den übrigen.
Der Wortlaut des Regulators, keine Vorlage
Die saudischen Kataloge sind Klausel für Klausel aus den offiziellen Dokumenten von NCA, SAMA, CST und SDAIA aufgebaut — aktuelle Ausgaben, vollständige Control-Listen. Sie arbeiten mit der echten Regulierung, nicht mit einer zurechtgebogenen Checkliste.
Eine Nachweisbasis, viele Frameworks
Die Crossmap ordnet die Anforderungen aller aktiven Frameworks nach Themen, sodass ein Control samt Nachweis mit jeder Anforderung verknüpft werden kann, die es erfüllt. Einmal sammeln, bewusst wiederverwenden — für den Prüfer in Riad wie für den Mandanten in Frankfurt.
Regional und international in einer Konsole
Eine saudische Bank neben einem europäischen SaaS-Unternehmen betreuen? Jeder Mandant lebt in seinem eigenen isolierten Workspace unter Ihrer Marke.
Königreich Saudi-Arabien
Gebaut für Beratungshäuser, die unter NCA, SAMA und SDAIA arbeiten
Saudische Berater prüfen in der Nummerierung und Struktur des Regulators, und die Mitarbeiter ihrer Mandanten lesen Arabisch. RisQore führt diese Anforderungen in einer Multi-Mandanten-GRC-Konsole zusammen.
- NCA ECC-2:2024108 Controls in der Struktur von 2024 — nicht die abgelöste Ausgabe von 2018
- NCA CCC-1:2020Cloud-Controls für Anbieter und Nutzer, 177 Anforderungen
- NCA DCC-1:2022Daten-Controls nach Klassifizierungsstufe, 66 Anforderungen
- NCA CSCC-1:2019Controls für kritische Systeme, 105 Anforderungen
- NCA OTCC-1:2022OT/ICS-Controls, 169 Anforderungen
- SAMA CSF v1.0alle 32 Subdomänen mit ihren Control Considerations, 148 Anforderungen
- CST CRF v2 (2023)Regulierungsrahmen für den IKT-Sektor, 215 Controls
- PDPL + VerordnungenGesetz, Durchführungs- und Übermittlungsverordnung, Artikel für Artikel
Arabisches Mandantenportal
Die Mitarbeiter Ihres Mandanten bestätigen Richtlinien, melden Vorfälle und sehen ihre Aufgaben auf Arabisch, von rechts nach links — für saudische Geschäftsleser geschrieben, nicht maschinell übersetzt. Sie selbst arbeiten weiter auf Englisch.
Nachweise in der Sprache des Regulators
Controls tragen die offiziellen Kennungen (ECC-2-13-1, SAMA-3.3.15-1, DCC-1-1-1). Ein NCA- oder SAMA-Prüfer findet sich ohne Übersetzungsschicht zurecht.
Betrieb im Königreich auf Anfrage
Mandantendaten liegen heute in Europa. Für SAMA-regulierte oder CCC-klassifizierte Workloads richten wir eine dedizierte Umgebung in einer saudischen Cloud-Region ein — Umfang, Preis und Zeitplan stimmen wir vorher mit Ihnen ab.
Die Control-Listen sind aus den veröffentlichten offiziellen Dokumenten abgeleitet und werden mit neuen Ausgaben nachgeführt. Sie unterstützen Ihr fachliches Urteil und ersetzen nicht den Text des Regulators.
Viele Mandanten in Excel zu führen skaliert nicht
Wenn Ihnen davon etwas bekannt vorkommt, sind Sie dem alten Weg entwachsen.
Jeder Mandant in einer anderen Datei
Versionen laufen auseinander, Nachweise verschwinden, und der Masterliste traut niemand mehr.
Die Audit-Saison ist ein Endspurt
Tage gehen verloren bei der Suche nach dem Screenshot, der Policy-Version, der Freigabe.
Über eine Handvoll wachsen Sie nicht hinaus
Jeder neue Mandant bedeutet mehr Handarbeit. Also sagen Sie irgendwann nicht mehr Ja.
Der RisQore-Unterschied
Eine Plattform für Ihr gesamtes Mandatsbuch
Ein Portfolio
Jeder Mandant in seinem eigenen isolierten Workspace unter Ihrer Marke, geführt aus einem Command Center.
Einmal beantworten
Das Control-Mapping trägt Nachweise und Antworten durch ISO, SOC 2, NIS2 und weitere Standards.
Schnell belegen
Trust Center, abgegrenzte Exporte und Continuous Monitoring halten aktuelle Nachweise für Reviews bereit.
Gebaut für alle, die Compliance für andere verantworten
Wer die Sicherheitslage von mehr als einer Organisation trägt, ist hier richtig.
Beratungen
GRC- und ISO-Beratungen
Jedes Mandat aus einer Konsole führen: Mandant anlegen, Frameworks wählen und ein strukturiertes Programm liefern, ohne jedes Mal Tabellen neu zu bauen.
MSSP / MSP
Managed-Security-Anbieter
Erweitern Sie Ihre Managed Services um Compliance. Jeder Kunde bekommt ein Portal unter Ihrer Marke und sieht seine Lage laufend statt einmal im Jahr.
vCISO
vCISOs und Beiräte
Risiken, Controls und vorstandstaugliches Reporting über das ganze Mandatsbuch, mit sichtbarem Mehrwert Monat für Monat.
Inhouse
Compliance-Teams mit mehreren Einheiten
Tochtergesellschaften, Regionen oder Geschäftsbereiche als getrennte Workspaces unter einem Konzerndach.
Verbundene GRC-Abläufe in einer Plattform
Vom ersten Control bis zum unterschriebenen Audit greifen die Kernabläufe einer Multi-Mandanten-Praxis ineinander.
Compliance-Kern
Eine Control-Bibliothek, die jedes Ihrer Frameworks bedient.
- ✓Unbegrenzt je Mandant: 48 im Katalog, 28 direkt aktivierbar
- ✓Eine Control-Bibliothek über alle Frameworks
- ✓Automatisches Cross-Mapping der Controls
- ✓Statement of Applicability (SoA)
- ✓Nachweis-Tresor mit Verantwortlichkeit und Status
- ✓Gap-Analyse und Control-Empfehlungen
- ✓Zertifikats-Lebenszyklus und Verlängerungen
Audit und Betrieb
Alles, was ein Programm am Prüfungstag belastbar macht.
- ✓Interne und externe Audits
- ✓Auditor-Portal mit Interview-Modus
- ✓Feststellungen und Korrekturmaßnahmen (CAPs)
- ✓Maßnahmenverfolgung
- ✓Incident- und Issue-Management
- ✓Aufgaben und Workflows
- ✓User Access Reviews (UAR)
- ✓Register regulatorischer Pflichten
- ✓Business Continuity (BCM)
- ✓Asset- und Standortverzeichnis
Risikomanagement
Risiken bewerten, behandeln und überwachen, mit Verdichtung nach oben.
- ✓Risikoregister (inhärente und Restbewertung)
- ✓Interaktive Risiko-Heatmap
- ✓Key Risk Indicators (KRIs)
- ✓Reifegrad-Assessments
- ✓Behandlungs- und Maßnahmenpläne
Sky, der KI-Assistent
Ein fachkundiger Co-Pilot, verankert in den Daten des jeweiligen Mandanten.
- ✓Mit Sky sprechen: Voice auf Deutsch, Englisch und Arabisch
- ✓Policies aus einem Prompt entwerfen
- ✓Lücken und nächste Schritte zusammenfassen
- ✓Die passenden Nachweise empfehlen
- ✓Framework- und Control-Fragen beantworten
- ✓Beschleunigt Onboarding und Audit-Vorbereitung
Dritte und Datenschutz
Das Risiko im Griff, das Sie nicht direkt kontrollieren.
- ✓Lieferanten-Risikoregister
- ✓Sicherheitsfragebögen für Lieferanten
- ✓Drittparteirisiko im Portfolio-Überblick
- ✓Datenschutzregister (Verarbeitungsverzeichnis)
Mandanten-Erlebnis
Die Flächen, die Ihre Mandanten wirklich sehen, unter Ihrer Marke.
- ✓White-Label-Portal für Mandanten
- ✓Trust Center, teilbar und NDA-geschützt
- ✓Policy-Bestätigungen und Kenntnisnahmen
- ✓Prüffertige Report-Exporte in Ihrem Design
Portfolio-Command-Center
Das ganze Mandatsbuch auf einem Bildschirm führen.
- ✓Mandantenübergreifendes Board und Work Queue
- ✓Audit-Readiness-Reports
- ✓Executive Briefings und ROI-Übersicht
- ✓Live-Feed regulatorischer Änderungen
- ✓Die Lage des gesamten Portfolios auf einen Blick
Plattform und Enterprise
Von Grund auf mandantenfähig und sicher gebaut.
- ✓Zentrale Scope-Prüfungen je Mandant
- ✓White-Label-Branding und eigene Domain
- ✓REST-API und Webhooks
- ✓CSV-Import und -Export
- ✓Nachvollziehbare Zugriffs- und Workflow-Historie
- ✓30 Tage Wiederherstellungsfenster bei Löschung des Partnerkontos
In drei Schritten produktiv
1
Workspace anlegen
In Sekunden einen isolierten Workspace je Mandant erstellen, unter Ihrer Marke, mit den passenden Frameworks.
2
Mappen, sammeln, bewerten
Controls vernetzen sich automatisch über Frameworks. Nachweise sammeln, das Risikoregister führen, und Sky übernimmt die Fleißarbeit im Entwurf.
3
Belegen und berichten
Trust Center teilen, strukturierte Reports exportieren, und Evidence- sowie Monitoring-Lücken vor dem Review sichtbar machen.
Was sich mit dem Umstieg ändert
Mandant in Minuten startklar
Ein Workspace unter Ihrer Marke mit fertigem Framework in wenigen Klicks statt einem Wochenende Tabellen-Chirurgie.
Einmal beantworten, mehrfach bestehen
Das Cross-Mapping trägt einen Nachweis durch ISO, SOC 2, NIS2 und den Rest.
Vorbereitet ins Audit gehen
Lebender Nachweis-Tresor, Control-Abdeckung und Readiness-Reports. Kein Endspurt in letzter Minute.
Mit einem einheitlichen Delivery-Modell wachsen
Governed Delivery Patterns über Mandanten wiederverwenden und lokale Entscheidungen sichtbar halten, statt jedes Mandat neu aufzubauen.
Mehr Aufträge gewinnen
Interessenten bekommen einen Trust-Center-Link statt eines weiteren Fragebogens mit 100 Zeilen.
Ihre Marke, überall
White-Label-Portal, eigene Domain und Reports in Ihrem Design. Es ist Ihr Produkt, mit RisQore darunter.
White-Label und Multi-Tenant
Ihre Marke. Ihre Domain. Ihre Plattform.
Jedes Mandanten-Portal trägt Ihr Logo und Ihre Farben. Auf Enterprise läuft es unter Ihrer eigenen Domain. Für Ihre Mandanten ist es Ihr Produkt, RisQore erledigt darunter die schwere Arbeit. Zentrale Prüfungen in der Anwendung grenzen den Zugriff je Mandant ab.
Sicherheitskontrollen mit klarer Beweislage
Praktische Kontrollen für Ihr Team und Ihre Mandanten, mit separat veröffentlichten Einschränkungen.
Zentrale Tenant-Scope-Prüfungen
Die Daten jedes Mandanten sind getrennt und abgegrenzt. Eine zentrale, ausfallsichere Scope-Prüfung blockiert Zugriffe über Mandantengrenzen hinweg bei jeder Anfrage.
Nachvollziehbare Workflow-Historie
Kritische Änderungen an Identität, Zugriff und Compliance-Workflows erzeugen mandantenbezogene Audit-Einträge.
Rollenbasierter Zugriff
Inhaber, Mitglied, Auditor und Mandant mit Least-Privilege-Voreinstellung.
Wiederherstellung bei Kontolöschung
Bei Löschung eines Partnerkontos gilt ein 30-tägiges Wiederherstellungsfenster vor der geplanten Bereinigung.
Vier Pakete. Voll modular.
Klein anfangen und wachsen. Jedes Paket enthält den vollen GRC-Kern; höhere Stufen schalten mehr Mandanten, Plätze und Funktionen frei.
Starter
Für unabhängige GRC-Berater am Anfang
$99/ Monat
5 Mandanten3 Plätze
- ✓Unbegrenzte Frameworks (ISO 27001, SOC 2, NIS2, DORA, NCA ECC …)
- ✓Controls, Risikoregister und Policies
- ✓Nachweis-Tresor und Continuous Monitoring
- ✓Audits, CAPs, Incidents und Aufgaben
- ✓Zertifikats-Lebenszyklus und Framework-übergreifendes Mapping
- …und der volle GRC-Kern
Am beliebtesten
Pro
Für wachsende Beratungen mit mehr Mandaten
$199/ Monat
15 Mandanten8 Plätze
- Alles aus Starter, plus:
- ✓Sky, der KI-Assistent
- ✓Trust Center
Growth
Die Praxis skalieren, mit vollem Plattformzugriff
$399/ Monat
40 Mandanten20 Plätze
- Alles aus Pro, plus:
- ✓White-Label-Branding
- ✓REST-API und Webhooks
- ✓CSV-Import und -Export
Enterprise
Unbegrenzte Größe für große GRC-Häuser
$999/ Monat
Unbegrenzt MandantenUnbegrenzt Plätze
- Alles aus Growth, plus:
- ✓Eigene Domain
Wählen Sie Starter, Pro oder Growth und testen Sie genau dieses Paket 7 Tage. Die Kreditkarte wird beim Start hinterlegt. Danach wird der angezeigte Monatspreis automatisch abgebucht, sofern Sie vorher nicht kündigen. Die Umsatzsteuer verarbeitet Lemon Squeezy als Merchant of Record. Kontakt aufnehmen.
Warum Beratungen zu RisQore wechseln
statt Tabellen
Weniger Versionsdrift und fehlende Nachweise durch gemappte, verantwortete, datierte und exportierbare Datensätze.
statt Single-Tenant-GRC
Diese Werkzeuge sind für ein einzelnes Unternehmen gebaut. RisQore ist für Ihr ganzes Portfolio gebaut: getrennte Mandanten, eine Konsole, Ihre Marke.
statt mehr Personal
Wiederkehrende Arbeit über Mandanten standardisieren, damit das Team nicht für jedes Mandat dieselbe Delivery-Struktur neu baut.
Häufige Fragen
Für wen ist RisQore?
GRC- und ISO-Beratungen, MSSPs/MSPs, vCISOs und Beiräte: alle, die Compliance für mehrere Organisationen aus einer Hand führen. Inhouse-Teams nutzen es für mehrere Gesellschaften oder Regionen.
Welche Frameworks werden unterstützt?
International: ISO 27001, SOC 2, NIS2, DORA, DSGVO, PCI DSS, ISO 22301, ISO 9001, HIPAA, TISAX und Cyber Essentials. Tiefe GCC/MENA-Abdeckung: NCA ECC und NCA CCC, SAMA CSF, PDPL (Saudi-Arabien und VAE), UAE IA (NESA), SIRA (Dubai), Dubai DESC ISR, ADHICS (Abu Dhabi Health) und Qatar NIA. Unbegrenzte Frameworks je Mandant, eigene Frameworks und automatisches Cross-Mapping.
Ist es wirklich mandantenfähig?
Ja. Jeder Mandant arbeitet in einem separat abgegrenzten Workspace. Ihr Team arbeitet über das ganze Portfolio, während zentrale Prüfungen in der Anwendung Mandanten-Nutzer auf ihren eigenen Workspace begrenzen.
Kann ich meine eigene Marke nutzen?
Ab Growth gehört das White-Label-Branding dazu: Ihr Logo, Ihre Farben und Ihr Mandanten-Portal. Enterprise ergänzt eine eigene Domain. Enterprise-SSO ist geplant, aber heute noch nicht verfügbar.
Was leistet der KI-Assistent?
Sky entwirft Policies, fasst Lücken zusammen, empfiehlt Nachweise und beantwortet Framework-Fragen, verankert in den Daten des jeweiligen Mandanten. Das beschleunigt Onboarding und Audit-Vorbereitung.
Wie sind meine Daten geschützt?
Zentrale Tenant-Gates und serverseitig erzwungene Rollen schützen den Workspace-Zugriff. Kritische Änderungen an Identität, Zugriff und Workflows erzeugen Audit-Einträge. Bei Löschung des Partnerkontos gilt ein 30-tägiges Wiederherstellungsfenster. Verpflichtende mandantenweite MFA und Enterprise-SSO sind noch nicht verfügbar. Das öffentliche Trust Center trennt aktuelle Nachweise von geplanten Kontrollen.
Wie funktioniert die Abrechnung?
Sie wählen Starter, Pro oder Growth und hinterlegen beim Start eine Kreditkarte bei Lemon Squeezy. Nach 7 Tagen wird genau dieses Paket monatlich zum angezeigten Preis abgerechnet, sofern Sie nicht vorher kündigen. Enterprise wird individuell vereinbart.
Das ganze Portfolio an einem Ort führen
Wählen Sie Ihr Paket, testen Sie es 7 Tage vollständig, und richten Sie Ihren ersten Mandanten-Workspace ein.
7 Tage im gewählten Paket · Kreditkarte erforderlich · Danach automatische monatliche Abrechnung, sofern Sie vorher nicht kündigen